영상
[서울=뉴스핌] 서영욱 기자 = 카카오게임즈가 운영하는 파트너스와 링크(RINK) 서비스가 외부 공격을 받아 고객 개인정보가 유출됐다. 당초 140명의 정보가 빠져나간 것으로 확인됐지만 일주일 뒤 103명의 추가 유출 사실이 드러나면서 피해 규모는 총 243명으로 늘었다.
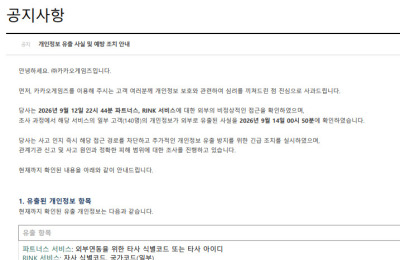
22일 카카오게임즈에 따르면 회사는 지난 12일 오후 10시44분 파트너스와 링크 서비스에 대한 외부의 비정상적인 접근을 확인했다. 공격자가 시스템 취약점을 이용해 침입한 것으로 파악됐다.
공격은 13일 오후 7시37분까지 이어진 것으로 추정된다. 카카오게임즈는 조사 과정에서 14일 오전 0시50분 일부 고객 140명의 개인정보가 외부로 유출된 사실을 확인했다. 이후 추가 피해가 발견됐다. 카카오게임즈는 지난 21일 오후 6시22분 링크 서비스 고객 103명의 개인정보가 추가로 유출된 사실을 확인했다.
현재까지 확인된 피해자는 총 243명이다. 파트너스 서비스에서는 외부 연동을 위한 타사 식별코드 또는 타사 아이디가 유출됐으며, 링크에서는 자사 식별코드와 일부 국가코드가 빠져나갔다.
카카오게임즈는 외부 연동 식별코드와 자사 식별코드, 국가코드의 경우 개인을 특정하기 어려워 악용 위험이 낮다고 설명했다. 외부 연동 아이디가 유출된 경우에도 비밀번호는 유출되지 않았다고 밝혔다.
다만 회사는 유출 정보가 피싱이나 스미싱, 보이스피싱, 계정 도용 등에 악용될 가능성에 대비해 이용자들에게 주의를 당부했다. 본인이 요청하지 않은 비밀번호 변경이나 로그인·결제 알림을 확인하고 출처가 불분명한 이메일과 문자메시지의 인터넷주소(URL)나 첨부파일을 열지 말 것을 권고했다.
카카오게임즈는 사고를 인지한 직후 비정상적인 외부 접근 경로와 관련 계정을 차단하고 시스템 보안을 강화했다고 밝혔다. 사고 관련 로그와 증거자료를 확보하고 취약점 보완 및 추가 유출 여부 조사에도 착수했다.
개인정보보호위원회 등 관계기관에도 사고를 신고했으며 외부 보안 전문기관과 정확한 공격 원인과 피해 범위를 조사하고 있다. 현재 조사가 계속되고 있는 만큼 추가 피해가 확인될 가능성도 배제할 수 없는 상황이다.
카카오게임즈는 "이번 사고를 엄중하게 인식하고 있다"며 "조사 과정에서 추가로 확인되는 사항이 있는 경우 신속하고 투명하게 안내하겠다"고 밝혔다.
syu@newspim.com